
burp suite professional 2024中文完整版是一套面向Web应用安全领域的综合渗透测试平台,是网页安全审计人员常用的调试与漏洞挖掘工具。软件集成多款联动的功能模块,适合从渗透测试初学者到专业安全工程师的不同层级使用。
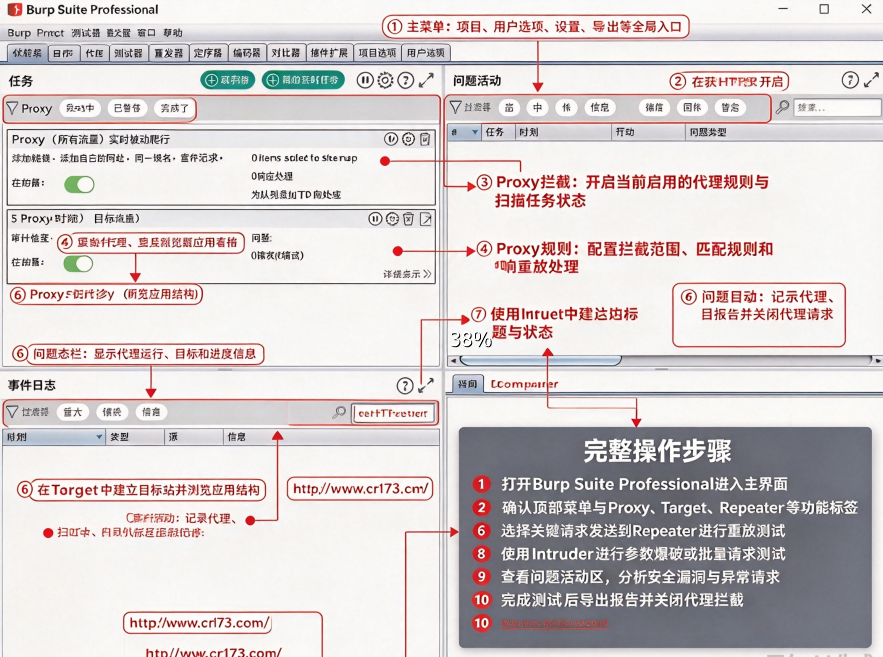
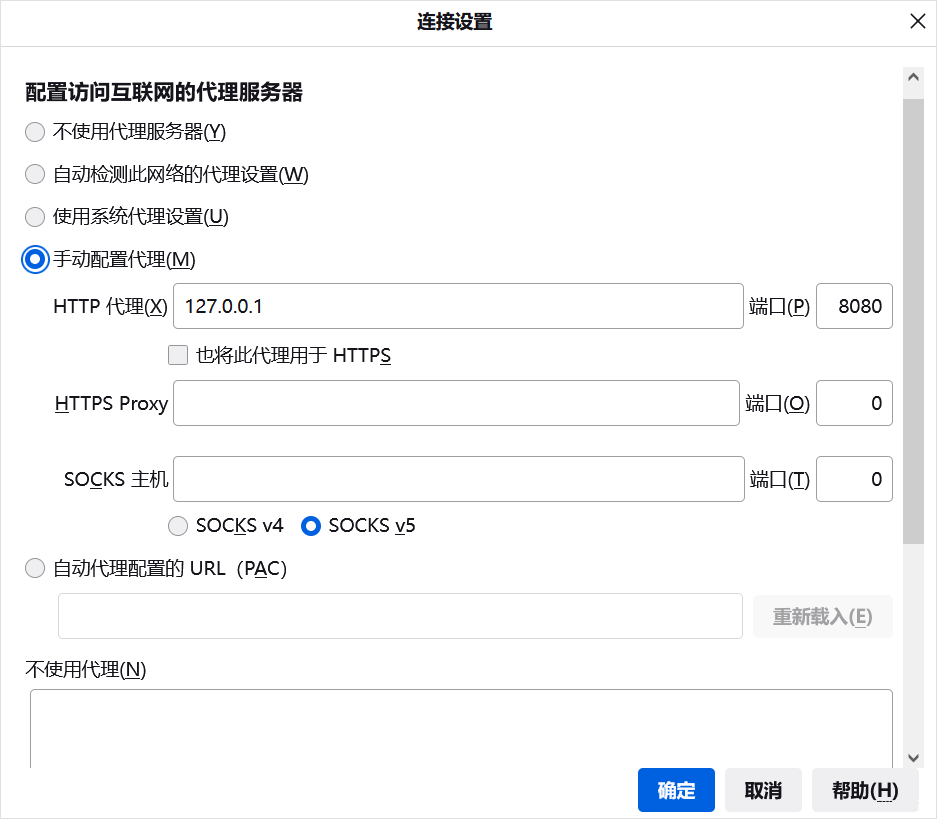
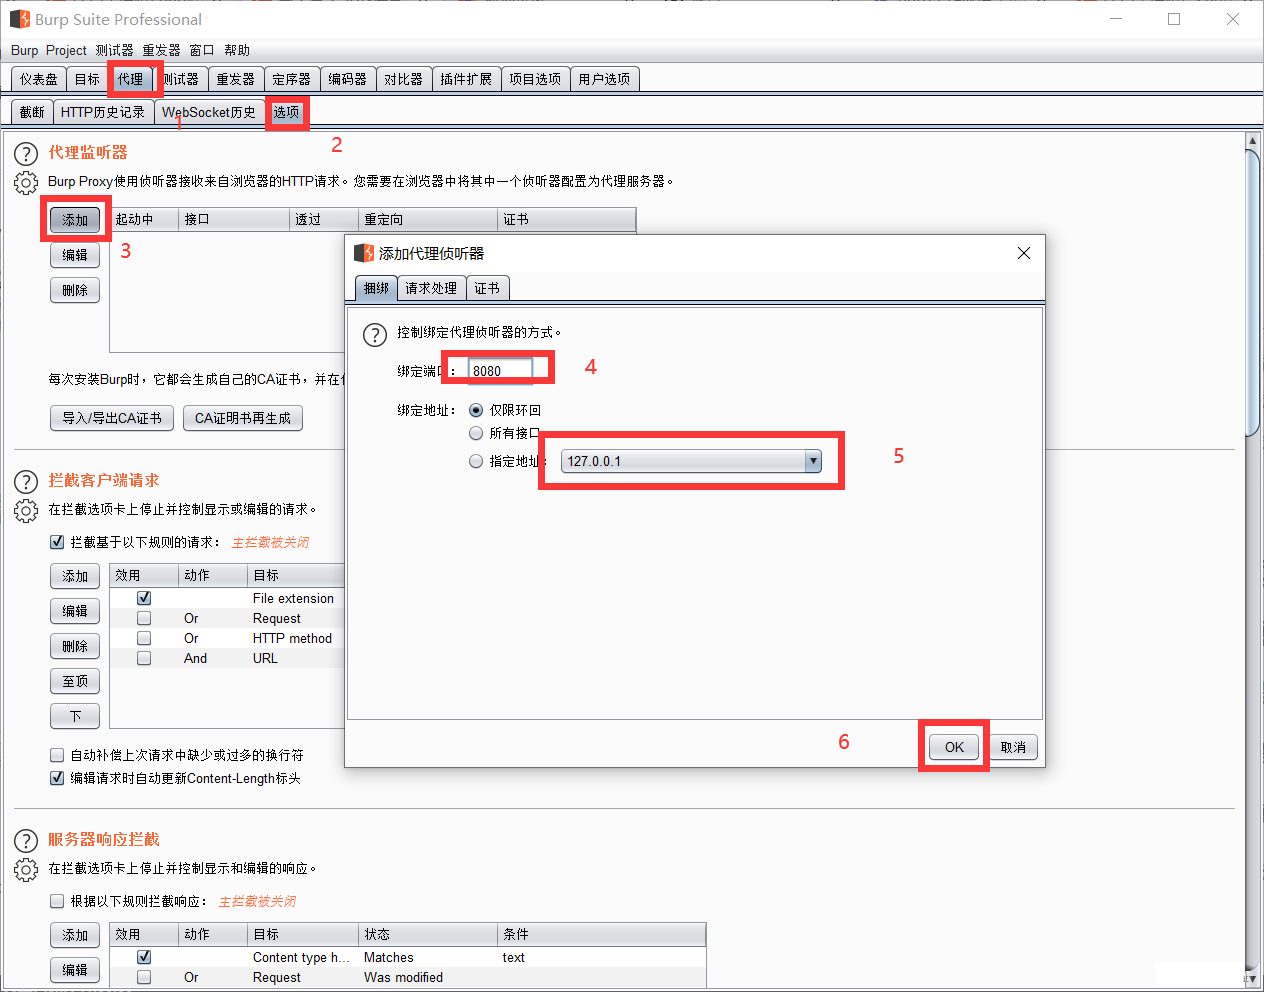
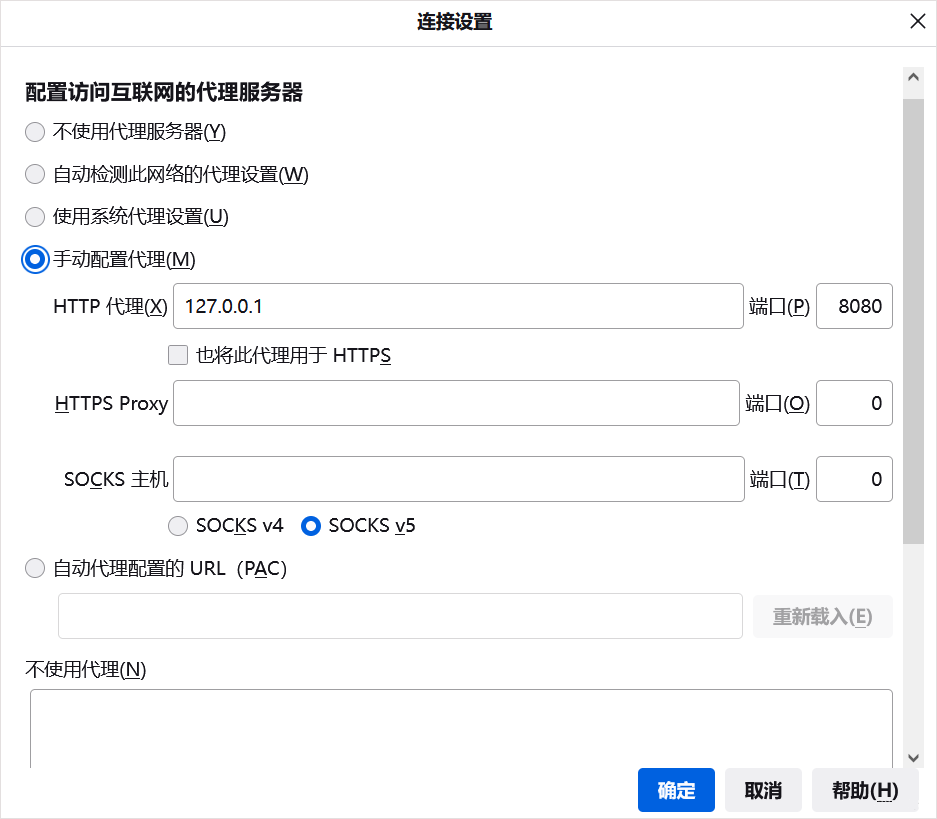
1、我们需要先做一下设置,因为我们的浏览器现在的流量是走127.0.0.1:8080这个地址的,所以需要把bp拦截的流量也添加这个地址。
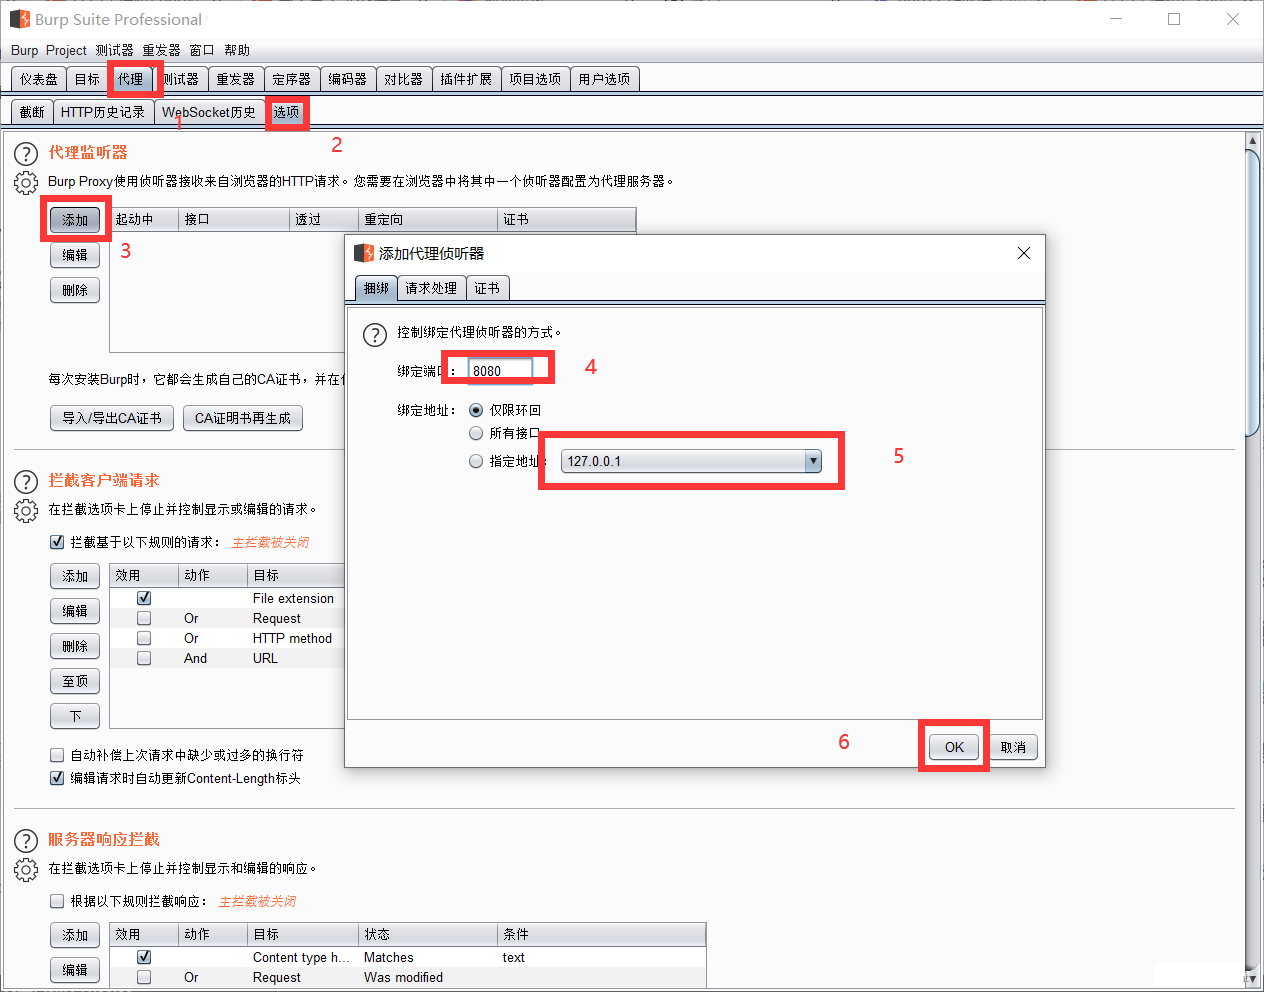
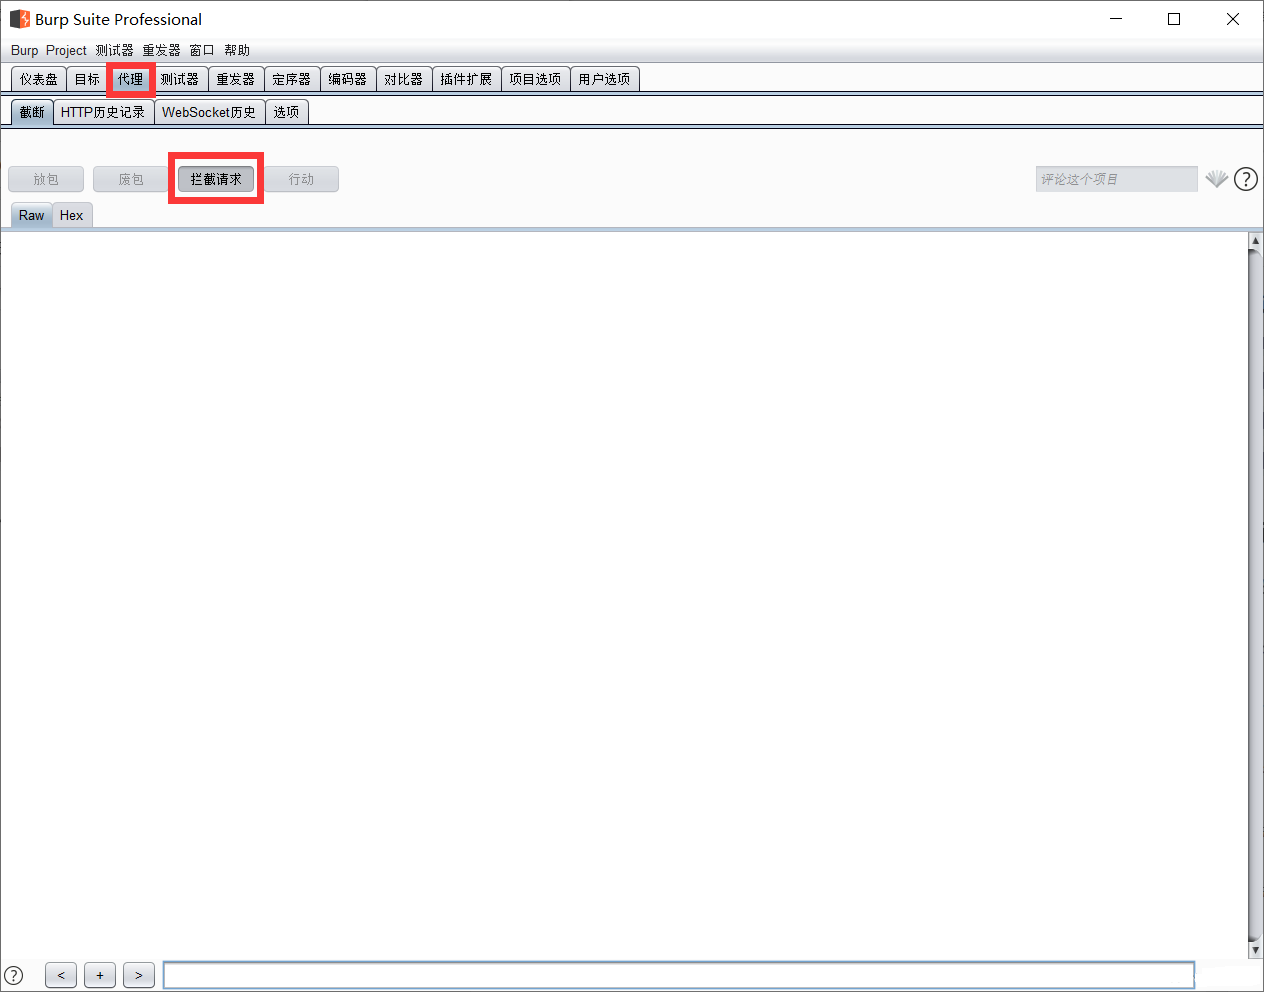
2、在这里插入图片描述这样就设置好了,我们可以试一下基本的抓包功能,打开拦截功能,和浏览器代理,如下图。
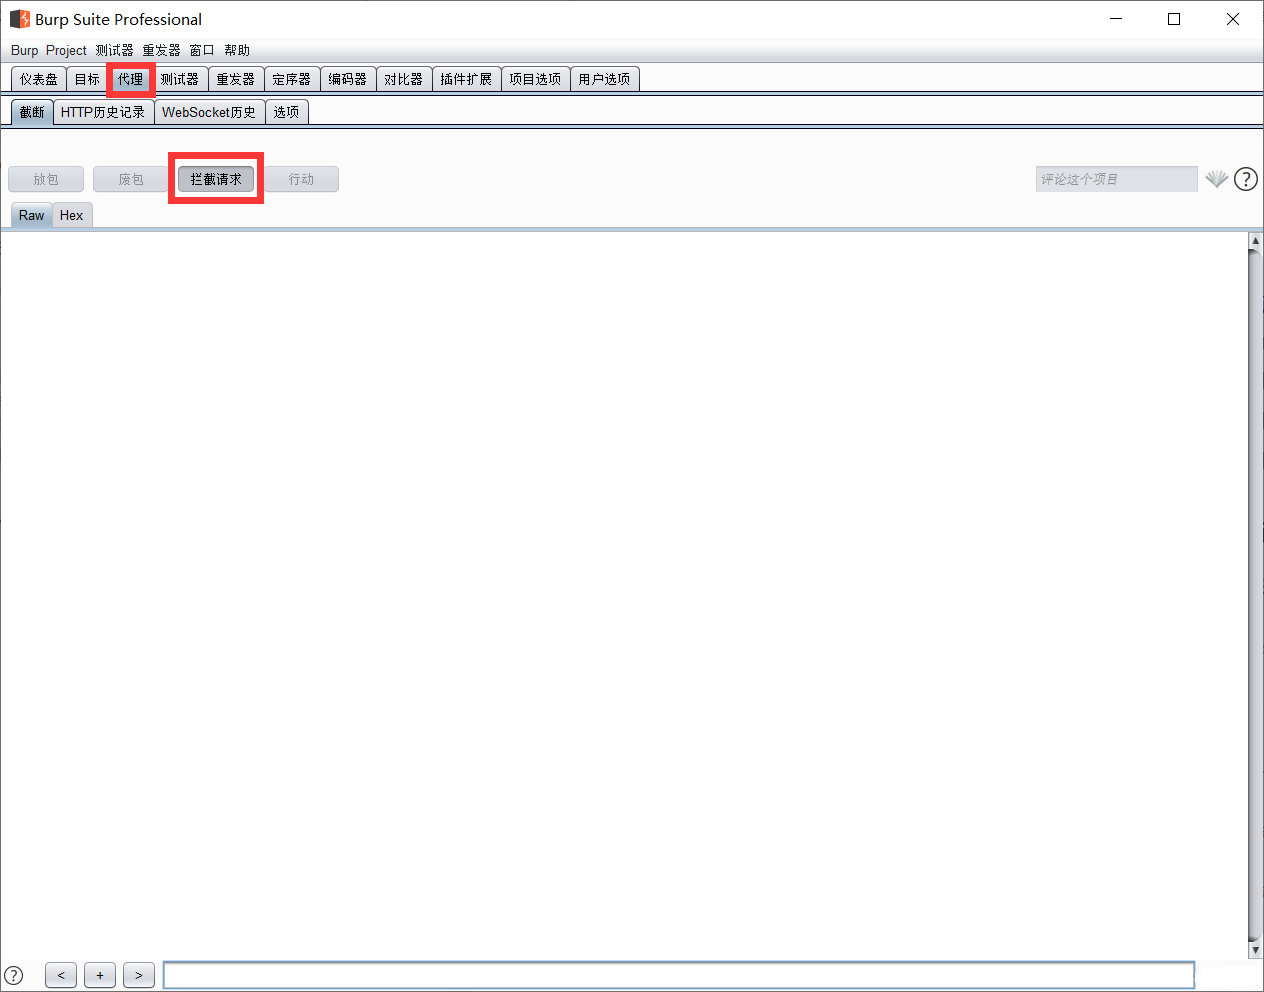
3、在这里插入图片描述在这里插入图片描述就可以愉快的抓包了。
4、这样就是抓包成功的样子这样就是抓包成功的样子,也还有另外一种情况。
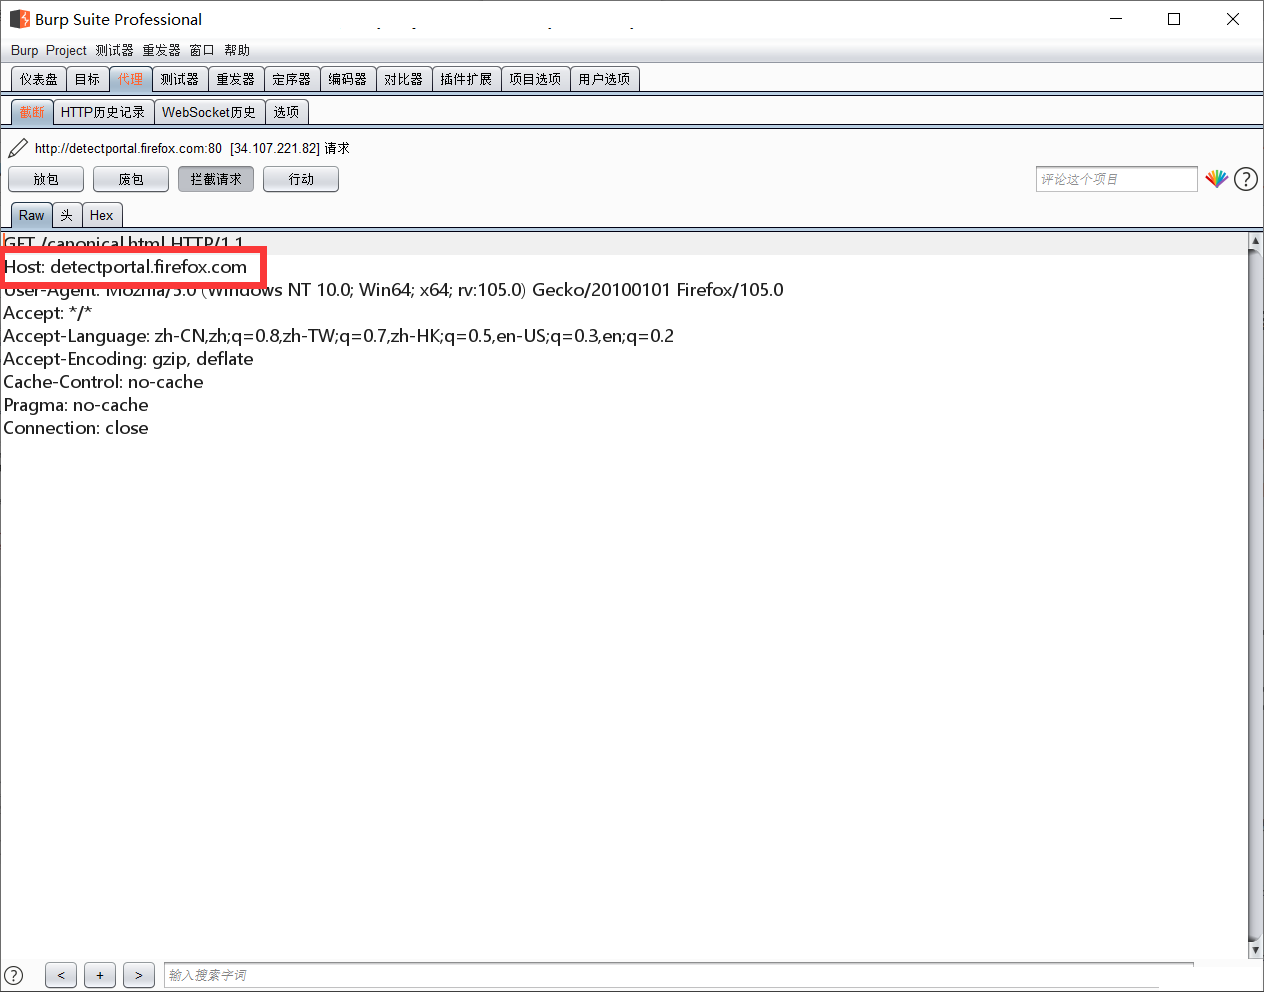
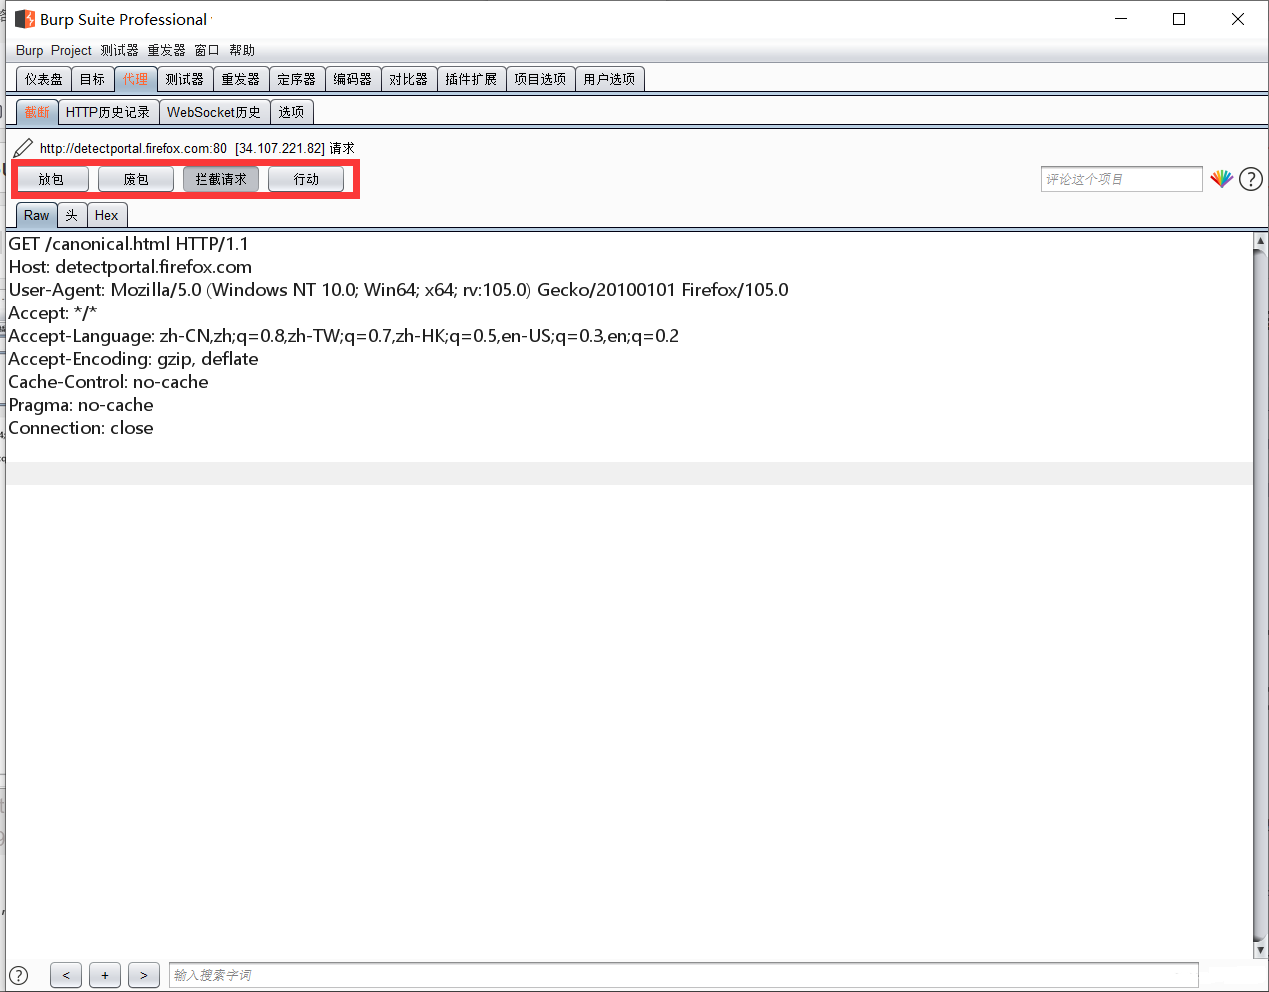
5、在这里插入图片描述这里是抓到包的主机地址,这样的包就是浏览器自带的包,没啥意义,剩下还有四个按键,如下图,分别是。
BurpSuite官方不提供中文语言包,界面切换为中文需要借助社区汉化方案。目前较常用的方式有两种:加载汉化插件或替换资源文件。
插件汉化(推荐,相对安全灵活)。安装Burp后,在Extender模块的BAppStore或手动添加汉化扩展。部分社区项目提供基于JavaAgent的非侵入式汉化插件,加载后界面实时翻译,且不影响官方功能更新。操作路径:Extender→Extensions→Add,选择下载的汉化jar文件,加载后重启Burp即可看到中文界面。
手动替换资源文件(风险较高)。直接修改Burp安装目录下的jar包内资源文件,或用汉化版文件覆盖。这种方式版本兼容性差,Burp更新后汉化容易失效,且来源不明的修改版jar存在安全风险。无论哪种方式,都需要注意汉化包与当前Burp版本的匹配,版本不匹配可能导致界面错乱或启动失败。
第一步:启动拦截并打开内置浏览器。进入Proxy→Intercept选项卡,将拦截开关设为Intercepton。点击OpenBrowser启动Burp自带的Chromium浏览器,该浏览器已预配置好代理,无需额外设置。
第二步:触发请求。在Burp浏览器中访问目标网站,请求会被拦截并显示在Intercept面板中。此时页面处于等待状态,因为请求尚未到达服务器。
第三步:查看与修改。在面板中可以查看请求的原始内容(Raw视图),也可以切换到Params或Headers视图进行修改。例如修改请求参数中的价格、用户ID等字段,用于测试服务端是否信任客户端输入。
第四步:放行或丢弃。确认后点击Forward将请求发送至服务器;若不想让该请求到达服务器,点击Drop丢弃。若不想拦截每一个请求,可将开关切回Interceptoff,此时所有流量自动放行,但仍会记录在HTTPhistory中供后续查看。
HTTPS抓包:访问HTTPS网站需要先在Burp浏览器或外部浏览器中安装Burp的CA证书。Burp在Proxy→Options中可导出证书,安装后浏览器才会信任Burp签发的临时证书,从而解密HTTPS流量。
1.代理抓包:拦截浏览器与网站之间的请求响应,查看、修改提交的数据,观察接口传输内容
2.爬虫Spider:自动爬取网站链接,收集站点目录、接口参数,梳理网站整体结构
3.漏洞扫描Scanner:自动对目标站点进行漏洞探测,识别SQL注入、XSS跨站、文件泄露等常见Web漏洞
4.爆破Intruder:对参数进行字典暴力测试,用于账号密码猜解、参数遍历等场景
5.重放Repeater:单独复制一条请求反复修改、发送,用来人工验证漏洞、调试接口
6.编码解码Decoder:支持URL、Base64、Hex等多种格式互相转换,快速处理加密编码内容
7.随机检测Sequencer:评估Cookie、令牌、随机参数的随机性强弱
8.对比Comparer:将两段请求或者响应内容做差异比对,快速找出变化的字段
此内容由AI根据文章内容自动生成,并已由人工审核
开发者其他应用

CowPE
 系统其它
448M
v1.2.5 官方版
联想win10自动更新关闭工具
系统其它
15.0M
绿色版
powertoys 0.102.2883.0中文完整版
 系统其它
302M
正式版
超级U盘(集成多个PE维护工具)
系统其它
8.20G
绿色版
获取电脑信息专业版
系统其它
113KB
V2023.5.4免费版
Android AutoJs6(JavaScript自动化工具)
系统其它
53.6M
v6.3.0 安卓版
Q-Dir多窗口文件管理工具
系统其它
1.9M
v12.79.0免费版
时间同步工具
系统其它
56.9M
V0.0.6绿色版
Windows 11 轻松设置
系统其它
269KB
v1.07 官方版
指定cmd窗口大小(调整窗口宽度大小命令)
系统其它
29KB
绿色版

支持( 0 ) 盖楼(回复)