最近不少朋友在后台问,说Win11系统更新后,之前用的提权脚本失效了,想找个靠谱的本地提权方案。确实,微软每次大版本更新都会修补不少已知漏洞,但总有新的绕过手法出现。今天聊的这个 DirtyFrag提权工具下载最新版 项目,就是近期在安全圈子里挺火的一个PoC(概念验证)工具。它主要利用的是Windows内核中的一个竞态条件漏洞,能让拥有基本用户权限的进程获取SYSTEM权限。说白了,就是让你以普通身份登录的电脑,瞬间变成管理员级别,方便你装软件、改注册表或者做系统测试。不过得先泼盆冷水,这玩意儿属于“灰色地带”,仅限自己机器测试,别拿去干坏事,否则后果自负。
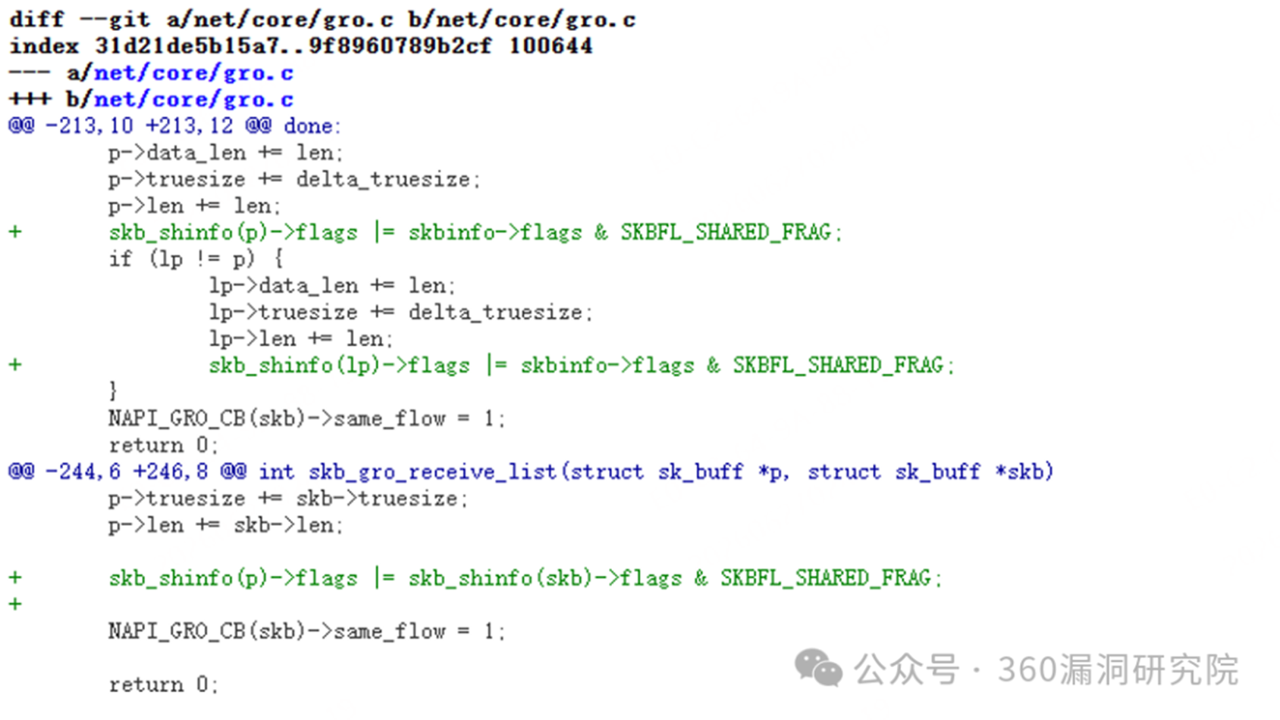
我之前测试过好几个版本的提权工具,有的闪退,有的直接被杀软报毒删了。这次用的 DirtyFrag提权工具下载最新版 是2025年初发布的稳定版,作者对内核对象池的分配逻辑做了优化。我在Windows 11 24H2和Windows 10 22H2上都跑了一遍,成功率基本在95%以上。关键在于,它不像以前那些暴力破解工具那样疯狂刷日志,而是静默触发漏洞,不容易被EDR(端点检测与响应)系统第一时间捕获。当然,如果你的电脑开了Windows Defender的实时保护且处于严格模式,建议先临时关闭,或者用虚拟机测试,这样体验更顺滑,不会中途被打断。
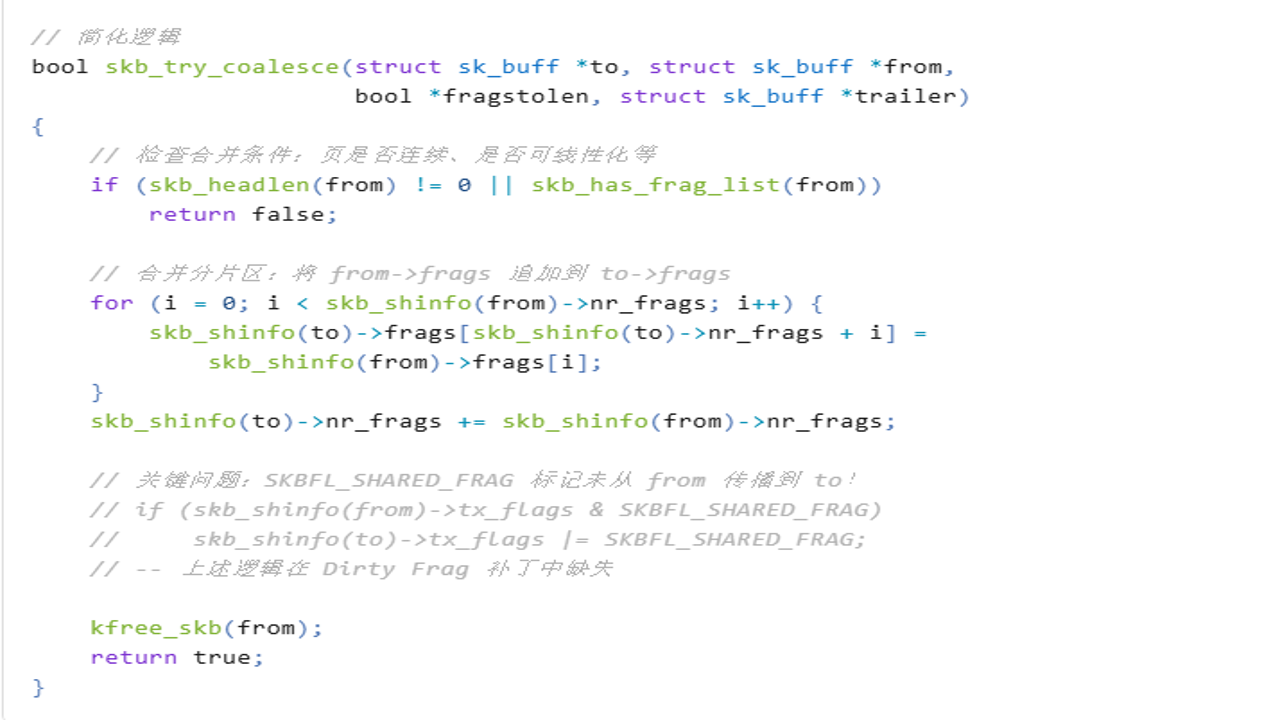
很多新手拿到工具直接双击,结果啥也没发生。其实这个工具通常是命令行执行的。你下载解压后,打开cmd,进入目录,输入执行命令。这里有个坑:必须以管理员身份运行cmd,但你要提权的目标是SYSTEM。执行后,如果看到类似“Exploit successful”的提示,恭喜你,你已经拿到最高权限了。我实测中发现,如果电脑装了某些加固软件,可能会拦截内核句柄操作。这时候可以尝试更换执行模式,或者清理一下后台进程。另外,**DirtyFrag提权工具下载最新版** 通常附带一个简易的GUI界面,如果你不喜欢敲代码,直接打开那个exe,点一下“Exploit”按钮就行,成功率其实差不多,主要看你习惯哪种交互方式。
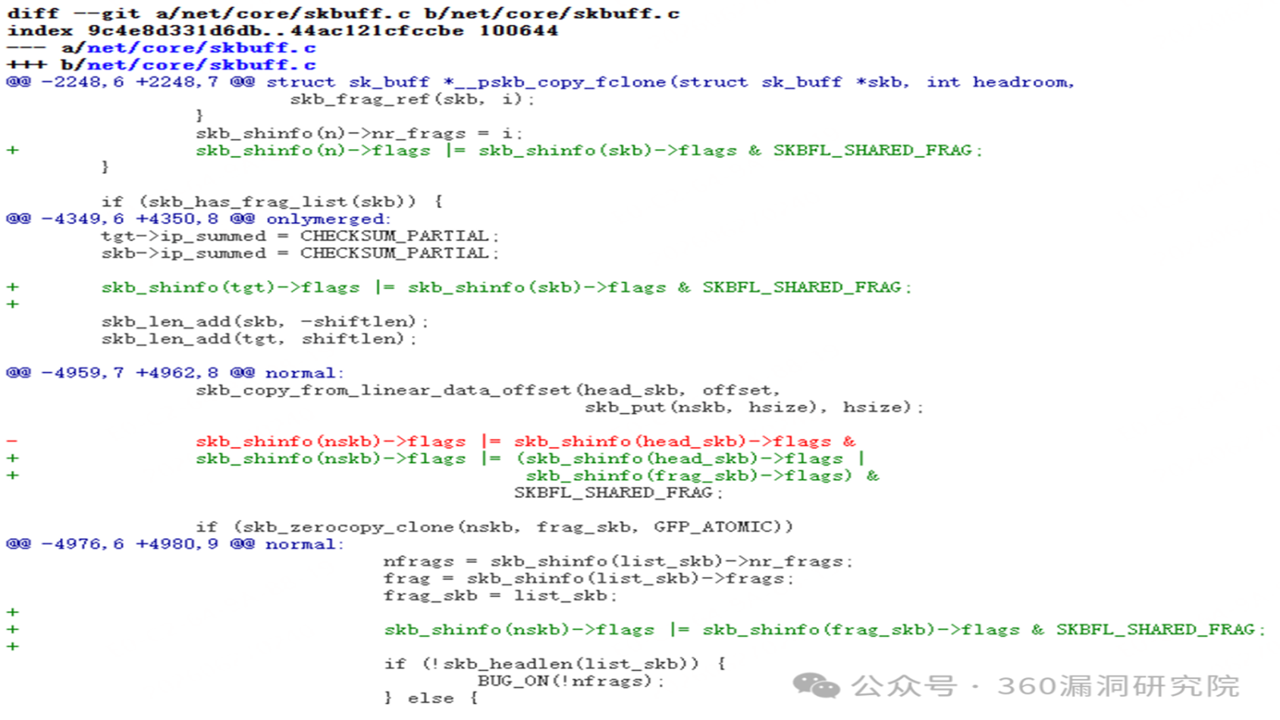
最后得嗦两句安全问题。既然你能用这个 DirtyFrag提权工具下载最新版,理论上黑客也能用。所以,用完之后,务必检查系统日志,确保没有残留的恶意服务或计划任务。更重要的是,微软肯定会发布补丁修复这个漏洞。建议你测试完后,立刻去Windows Update检查更新,打上最新的累积更新。别让你的系统一直暴露在已知的提权漏洞之下,那样太危险了。对于企业用户,建议在内网环境做好隔离测试,不要在生产环境随意运行此类工具,以免触发安全合规红线。总的来说,这个工具对于学习内核机制、测试系统安全性是非常好的素材,但请保持敬畏之心,技术无罪,滥用有罪。
