最近不少做IT运维的朋友都在问,2024年了,企业的**微安全**到底该怎么选?说实话,现在的网络环境太复杂了,单纯装个杀毒软件早就不够用了。很多中小企业预算有限,但又怕数据泄露被勒索病毒搞瘫,这时候就需要一套既轻量又高效的**企业微安全解决方案**。今天我就结合自己过去几年帮几家工厂和贸易公司做安全部署的踩坑经历,聊聊那些真正好用、不花冤枉钱的防护思路,希望能给正在头疼安全预算的老板们一点参考。
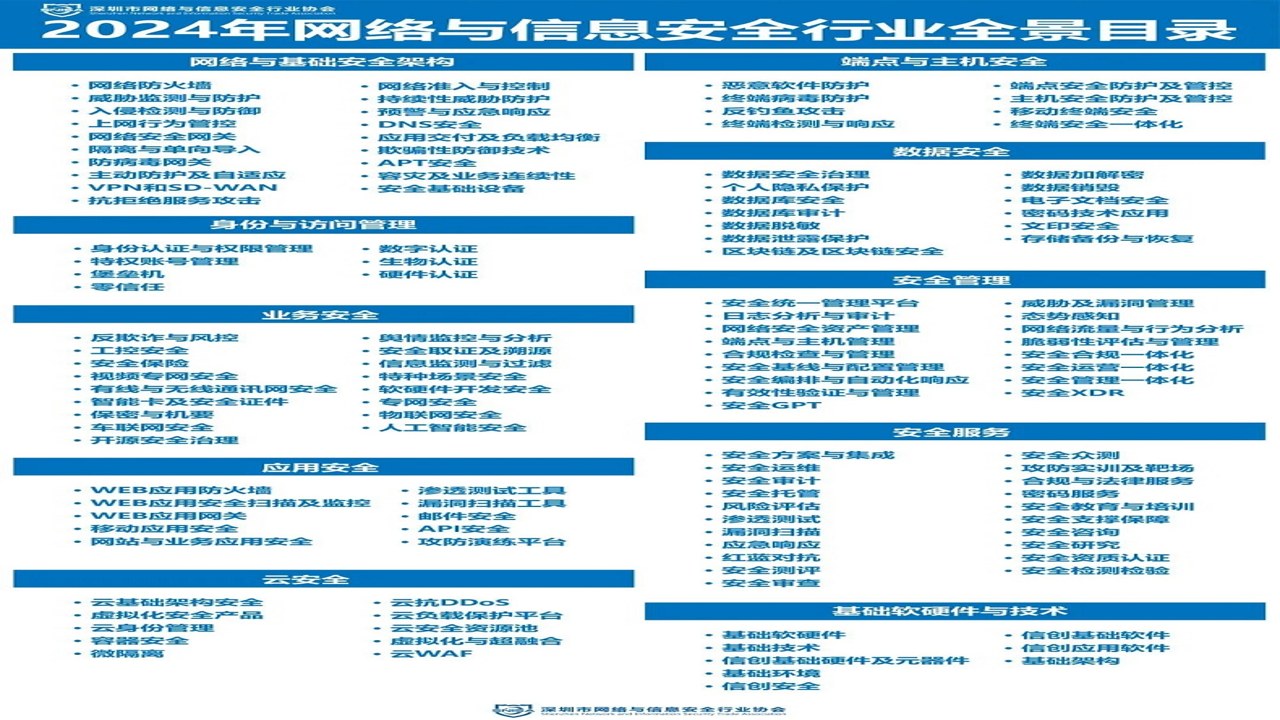
很多人一听到**微安全**就以为是某种高科技黑盒,其实拆开看,核心就是“轻量级”和“终端感知”。传统的杀毒软件往往是个“大块头”,装上去电脑变卡,还容易误报。而好的**微安全**产品,重点在于对终端行为的实时监控。比如我之前帮一家做电商的中小企业部署时,他们最怕的不是病毒,而是员工不小心点了钓鱼邮件。这时候,**微安全**的邮件网关过滤和网页拦截功能就派上大用了。实测下来,那些能自动识别异常URL、阻止不明文件下载的工具,比单纯查杀病毒管用得多。大家选产品时,别光看广告里的“AI杀毒”,要问清楚它对浏览器插件、即时通讯工具外发文件有没有管控能力,这才是**微安全**在办公场景里的命门。
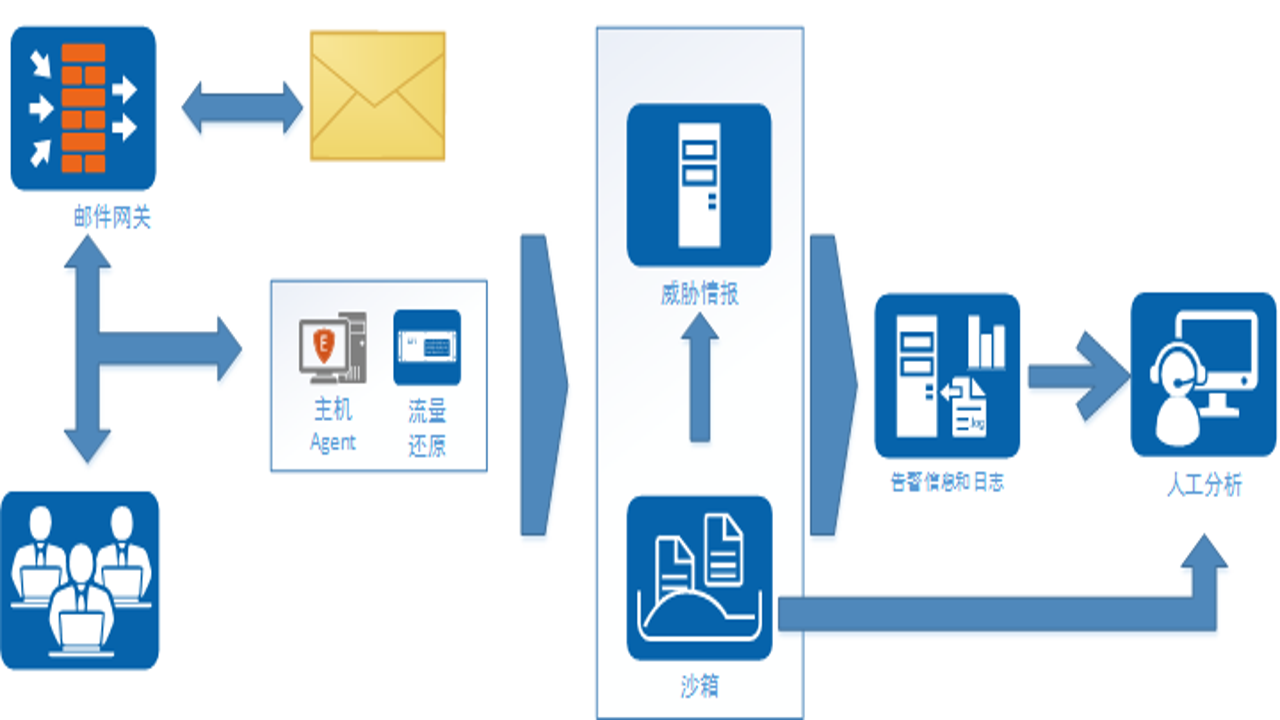
聊完概念,说说落地。很多公司喜欢把防火墙、IDS、防病毒全上一套,结果网络带宽被吃满,员工抱怨网速慢,最后安全部门成了“背锅侠”。对于大多数中小企业,我的建议是:核心防护聚焦在**微安全**的终端准入和远程访问控制上。举个例子,以前有个客户,外包开发随意连内网,最后把数据库拖走了。后来我们上了**微安全**的准入控制,只有认证过的设备才能接入内网,并且能限制特定时间段的外网访问。这种“最小权限”原则,比买最贵的防火墙都重要。另外,**微安全**的日志审计功能一定要打开,别觉得没用。一旦出事,你能快速定位是谁、在哪个时间点、干了什么,这在应对监管检查或内部追责时,就是救命的稻草。记住,**微安全**不是万能的,但它能帮你把风险控制在可接受的范围内。
最后分享几个我见过太多人犯的错误。第一,以为买了**微安全**产品就高枕无忧了。其实,安全是个持续的过程。你得定期更新策略,比如**微安全**的策略库如果三个月没更新,新出来的漏洞它根本防不住。第二,忽视员工培训。再好的**微安全**技术,也挡不住员工把密码贴在显示器上。所以,**微安全**方案里必须包含定期的安全意识和操作规范培训,这点很多公司容易忽略。第三,不要盲目追求“零风险”。任何**微安全**手段都有成本,你要做的是平衡安全性与业务效率。比如,过度严格的**微安全**拦截可能会影响正常的业务软件运行,这时候就需要微调白名单。总之,**微安全**不是买完就完事,它是需要不断调优的“活”系统。希望大家在2024年,能选对适合自己的**微安全**工具,既省钱又安心,别再让安全漏洞成为公司发展的绊脚石了。
